دليل إدارة الأعمال التكنولوجيا وإدارة الأعمال
صلاحيات المستخدمين وحماية بيانات العملاء
أكبر خطر على بيانات عملائك غالبًا ليس اختراقًا من الخارج، بل صلاحيات مفتوحة في الداخل. كيف تنظم من يرى ماذا في شركتك؟
عندما نتحدث عن حماية البيانات، يتخيل كثيرون مخترقًا في مكان بعيد. لكن في معظم الشركات الصغيرة والمتوسطة، الخطر الأقرب في الداخل: ملف عملاء يفتحه الجميع، وحساب واحد يستخدمه خمسة موظفين، وموظف غادر الشركة وما زال حسابه يعمل. تنظيم صلاحيات المستخدمين ليس تعقيدًا إداريًا، بل حماية لعملائك ولشركتك معًا.
أين تتسرب البيانات عادة؟
- صلاحيات كاملة للجميع: كل موظف يرى قاعدة العملاء كلها، بما فيها عملاء لا علاقة له بهم.
- حسابات مشتركة: كلمة مرور واحدة يعرفها القسم كله، فلا يُعرف من فعل ماذا.
- موظف غادر: وما زال يستطيع الدخول، أو ما زالت لديه نسخة من ملف العملاء.
- تصدير بلا حدود: أي شخص يستطيع تحميل كل البيانات في ملف واحد.
كل شخص يرى ما يحتاجه فقط
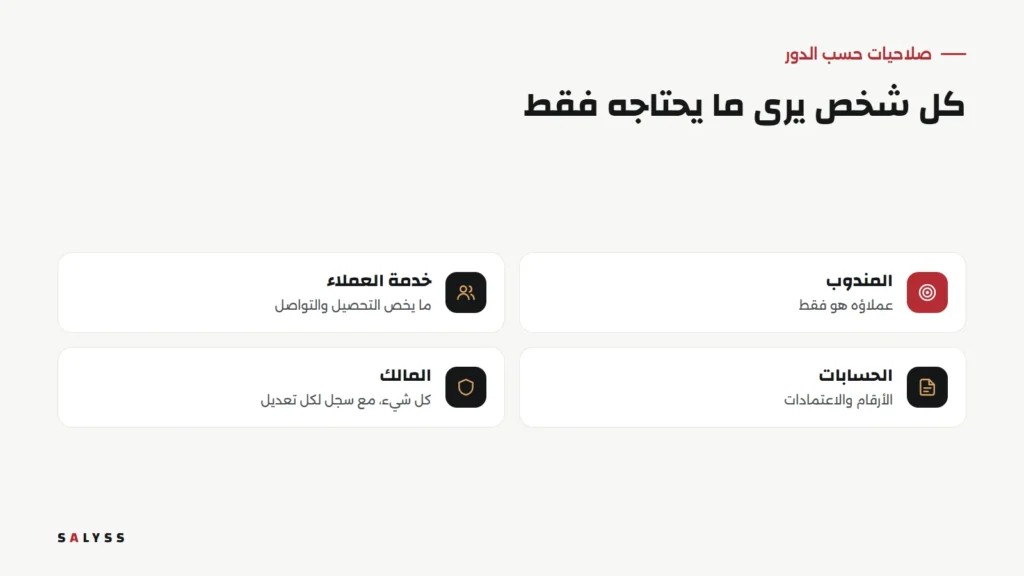
المبدأ بسيط: كل موظف يحصل على أقل صلاحية يحتاجها لعمله. المندوب يرى عملاءه هو، لا عملاء زملائه. خدمة العملاء ترى ما يخص التحصيل والتواصل. الحسابات ترى الأرقام والاعتمادات. والمالك يرى كل شيء، مع سجل يوضح كل تعديل. هذه ليست قيودًا على العمل، بل طريقة تجعل الشاشة أوضح والعمل أسرع، لأن كل موظف يجد أمامه ما يخصه دون زحام.
ست قواعد بسيطة داخل الشركة
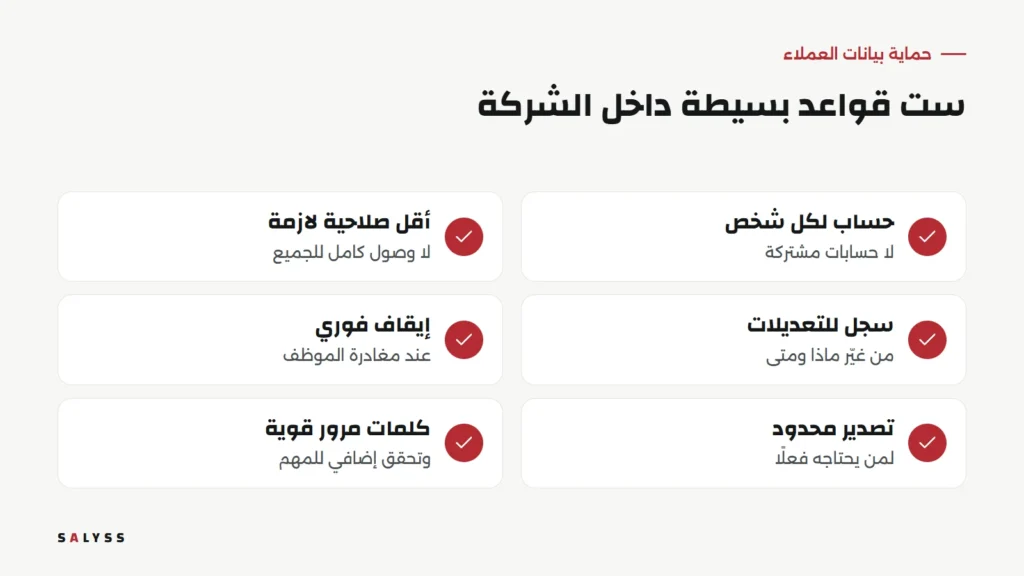
حساب لكل شخص
لا حسابات مشتركة، حتى لو بدت أسهل. الحساب الشخصي هو ما يجعل السجل ممكنًا والإيقاف ممكنًا.
أقل صلاحية لازمة
ابدأ من الحد الأدنى، وأضف عند الحاجة الحقيقية، لا العكس.
سجل للتعديلات
من غيّر رقم الهاتف؟ من حذف هذا العميل؟ السجل يجيب، ويحمي الموظف الأمين قبل أن يكشف المخطئ.
إيقاف فوري عند المغادرة
يوم مغادرة الموظف هو يوم إيقاف حسابه، مع نقل عملائه ومهامه إلى زميل حتى لا يضيع أحد.
تصدير محدود
تحميل قاعدة البيانات كاملة صلاحية خاصة، لا خيار متاح للجميع.
كلمات مرور قوية
وتحقق إضافي للحسابات التي تملك صلاحيات واسعة.
عندما يغادر موظف
هذه اللحظة تكشف هل كانت الصلاحيات منظمة أم لا. في الشركة المنظمة: يُوقف الحساب، وتنتقل العملاء والمهام إلى زميل بضغطة، ويبقى سجل كل ما فعله الموظف في النظام. وفي الشركة غير المنظمة: يبحث الجميع عن الملفات التي كانت على جهازه، ويتصل العملاء فلا يجدون من يعرف قصتهم.
الصلاحيات تجعل العمل أسرع لا أبطأ
يخشى بعض المديرين أن تبطئ الصلاحيات العمل. التجربة تقول العكس: الموظف الذي يرى عملاءه فقط يجدهم أسرع، ولا يخطئ في عميل ليس له، ولا يتحمل مسؤولية بيانات لا يحتاجها. وفي SALYSS Business Park لكل دور شاشاته وصلاحياته من البداية، فلا يحتاج أحد إلى إخفاء شيء يدويًا.
البيانات خارج النظام
أحيانًا تكون البيانات محمية داخل النظام، ثم تخرج منه في رسائل وملفات. قائمة عملاء تُرسل في مجموعة محادثة، وملف أقساط يُحفظ على جهاز شخصي، وصورة لكشف حساب تُرسل لعميل آخر بالخطأ. لذلك يجب أن تشمل القواعد ما بعد النظام أيضًا: ما الذي يُسمح بإرساله خارج النظام، وكيف، ولمن. وكلما كان النظام يوفر ما يحتاجه الموظف داخله، قلت حاجته إلى إخراج البيانات أصلًا.
ثقة العميل جزء من القيمة
العميل يعطيك رقم هاتفه وعنوانه وتفاصيل مدفوعاته لأنه يثق فيك. حماية هذه البيانات جزء من الخدمة، وتسريبها يكلف سمعة لا تُستعاد بسهولة. والشركة التي تستطيع أن تقول لعميلها إن بياناته لا يراها إلا من يخدمه، تقدم وعدًا له قيمة حقيقية.
ابدأ بمراجعة بسيطة
اسأل هذا الأسبوع ثلاثة أسئلة: كم حسابًا مشتركًا لدينا؟ هل يوجد موظف غادر وما زال حسابه يعمل؟ من يستطيع تحميل ملف العملاء كاملًا؟ الإجابات تحدد من أين تبدأ. اطلع على SALYSS Platform، أو احجز استشارة مجانية لنراجع معًا صلاحيات أنظمتك.
أسئلة شائعة
لماذا لا نعطي الجميع صلاحية كاملة لتسهيل العمل؟
لأن كل صلاحية غير ضرورية تزيد فرص الخطأ والتسريب. الموظف يعمل أسرع عندما يرى ما يخصه فقط، والبيانات تبقى أكثر أمانًا.
ماذا نفعل عند مغادرة موظف؟
يُوقف حسابه فورًا، وتُنقل عملاؤه ومهامه إلى زميل، ويبقى سجل عمله في النظام.
هل الحسابات المشتركة مشكلة فعلًا؟
نعم. عندما يستخدم أكثر من شخص الحساب نفسه، لا يمكن معرفة من فعل ماذا، ولا يمكن إيقاف شخص واحد دون التأثير على الباقين.